87 % de la fraude Mobile Money passe par l’ingénierie sociale. Pourquoi la sensibilisation ne suffit pas, ce que prévoit le droit CEMAC et les leviers côté opérateurs.
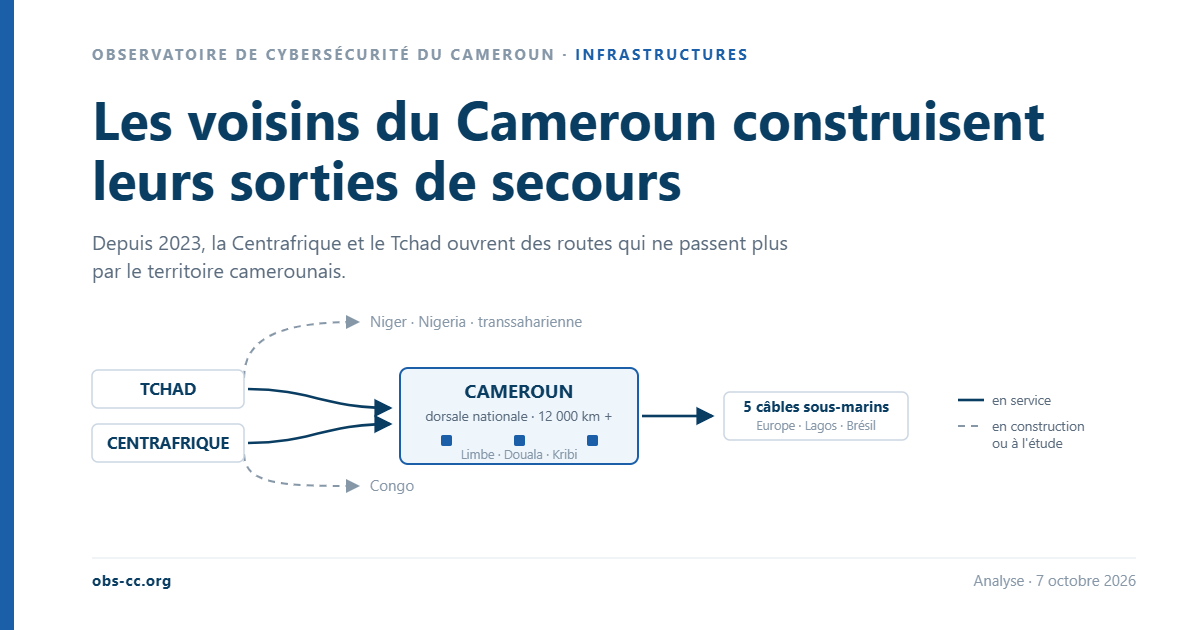
Depuis 2023, la Centrafrique et le Tchad construisent des routes qui ne passent plus par le Cameroun. Ce que l'erosion du transit regional change pour la securite du reseau camerounais.
Le 11 septembre 2026, le Gabon a soumis plusieurs administrations à un exercice national de simulation de cyberattaque, avec l'appui de MITRE. Rien, dans les sources publiques, n'indique un exercice comparable côté camerounais — une question ouverte à l'ANTIC, pas une accusation.
Douala a accueilli, du 31 août au 4 septembre 2026, l’atelier régional de la CEEAC consacré à un futur cadre commun de gouvernance transfrontalière des données. L’architecture qui s’y dessine repose sur les autorités nationales de protection des données. Au Cameroun, celle-ci existe dans la loi depuis décembre 2024, mais le décret qui doit l’organiser […]
Comment l'Observatoire de Cybersécurité du Cameroun traite les données que vous lui confiez : finalités, bases légales, durées de conservation, destinataires et droits.
CLAUSE DE NON-DIFFAMATION Observatoire des incidents de cybersécurité – Cameroun 1. Finalité informative L’Observatoire des incidents de cybersécurité a pour finalité exclusive la documentation et la structuration d’informations rendues publiques. Les contenus publiés visent à : décrire des faits rapportés publiquement ; structurer des données issues de sources ouvertes ; fournir des indicateurs analytiques. Ils […]
POLITIQUE DE CORRECTION Observatoire des incidents de cybersécurité – Cameroun 1. Engagement de précision L’Observatoire des incidents de cybersécurité s’engage à publier des informations aussi précises, vérifiées et cohérentes que possible, conformément à sa méthodologie fondée sur des sources ouvertes. Toutefois, en raison de la nature évolutive des incidents cyber et des sources publiques, des […]
POLITIQUE ÉDITORIALE Observatoire des incidents de cybersécurité – Cameroun 1. Mission éditoriale L’Observatoire des incidents de cybersécurité a pour mission de documenter, structurer et analyser les incidents de cybersécurité rendus publics au Cameroun. L’objectif est de fournir : une base de données structurée, des indicateurs lisibles, un outil d’analyse à des fins académiques, pédagogiques et […]
Pourquoi cet observatoire ? En 2024, le Cameroun a enregistré 333 930 tentatives d’exploitation de failles informatiques — soit une hausse de 91 % en un an. La même année, 163 298 intrusions ont été détectées via le seul protocole RDP. Les pertes financières liées à la cybercriminalité dépassaient déjà 12,2 milliards FCFA en 2021; […]
Mentions légales Version du 2 septembre 2026. 1. Éditeur du site Le site obs-cc.org est édité par l’Observatoire de Cybersécurité du Cameroun (OBS-CC), association déclarée régie par la loi du 1er juillet 1901, RNA n° W772011995, dont le siège social est situé 9b rue Paul Valéry, 77000 Melun, France. Courriel : mon@obs-cc.org L’association a été […]